工具项目
文集大纲加载中……
小迪安全知识库
-
+
首页
AI驱动自动渗透平台
AI驱动自动渗透平台
# Trocar 项目地址:https://github.com/1nceSec/trocar [](https://github.com/1nceSec/trocar#trocar) **AI 驱动的自动化渗透测试平台** ## 这是什么? [](https://github.com/1nceSec/trocar#%E8%BF%99%E6%98%AF%E4%BB%80%E4%B9%88) Trocar 是一个 AI 自主渗透测试系统。给它一个 URL,它会自动完成 JS 分析、接口发现、漏洞利用和报告生成。 五阶段「外科手术」模式:**威胁建模 → 精准打击 → 深度反思 → 绕过探索 → 深度验证** [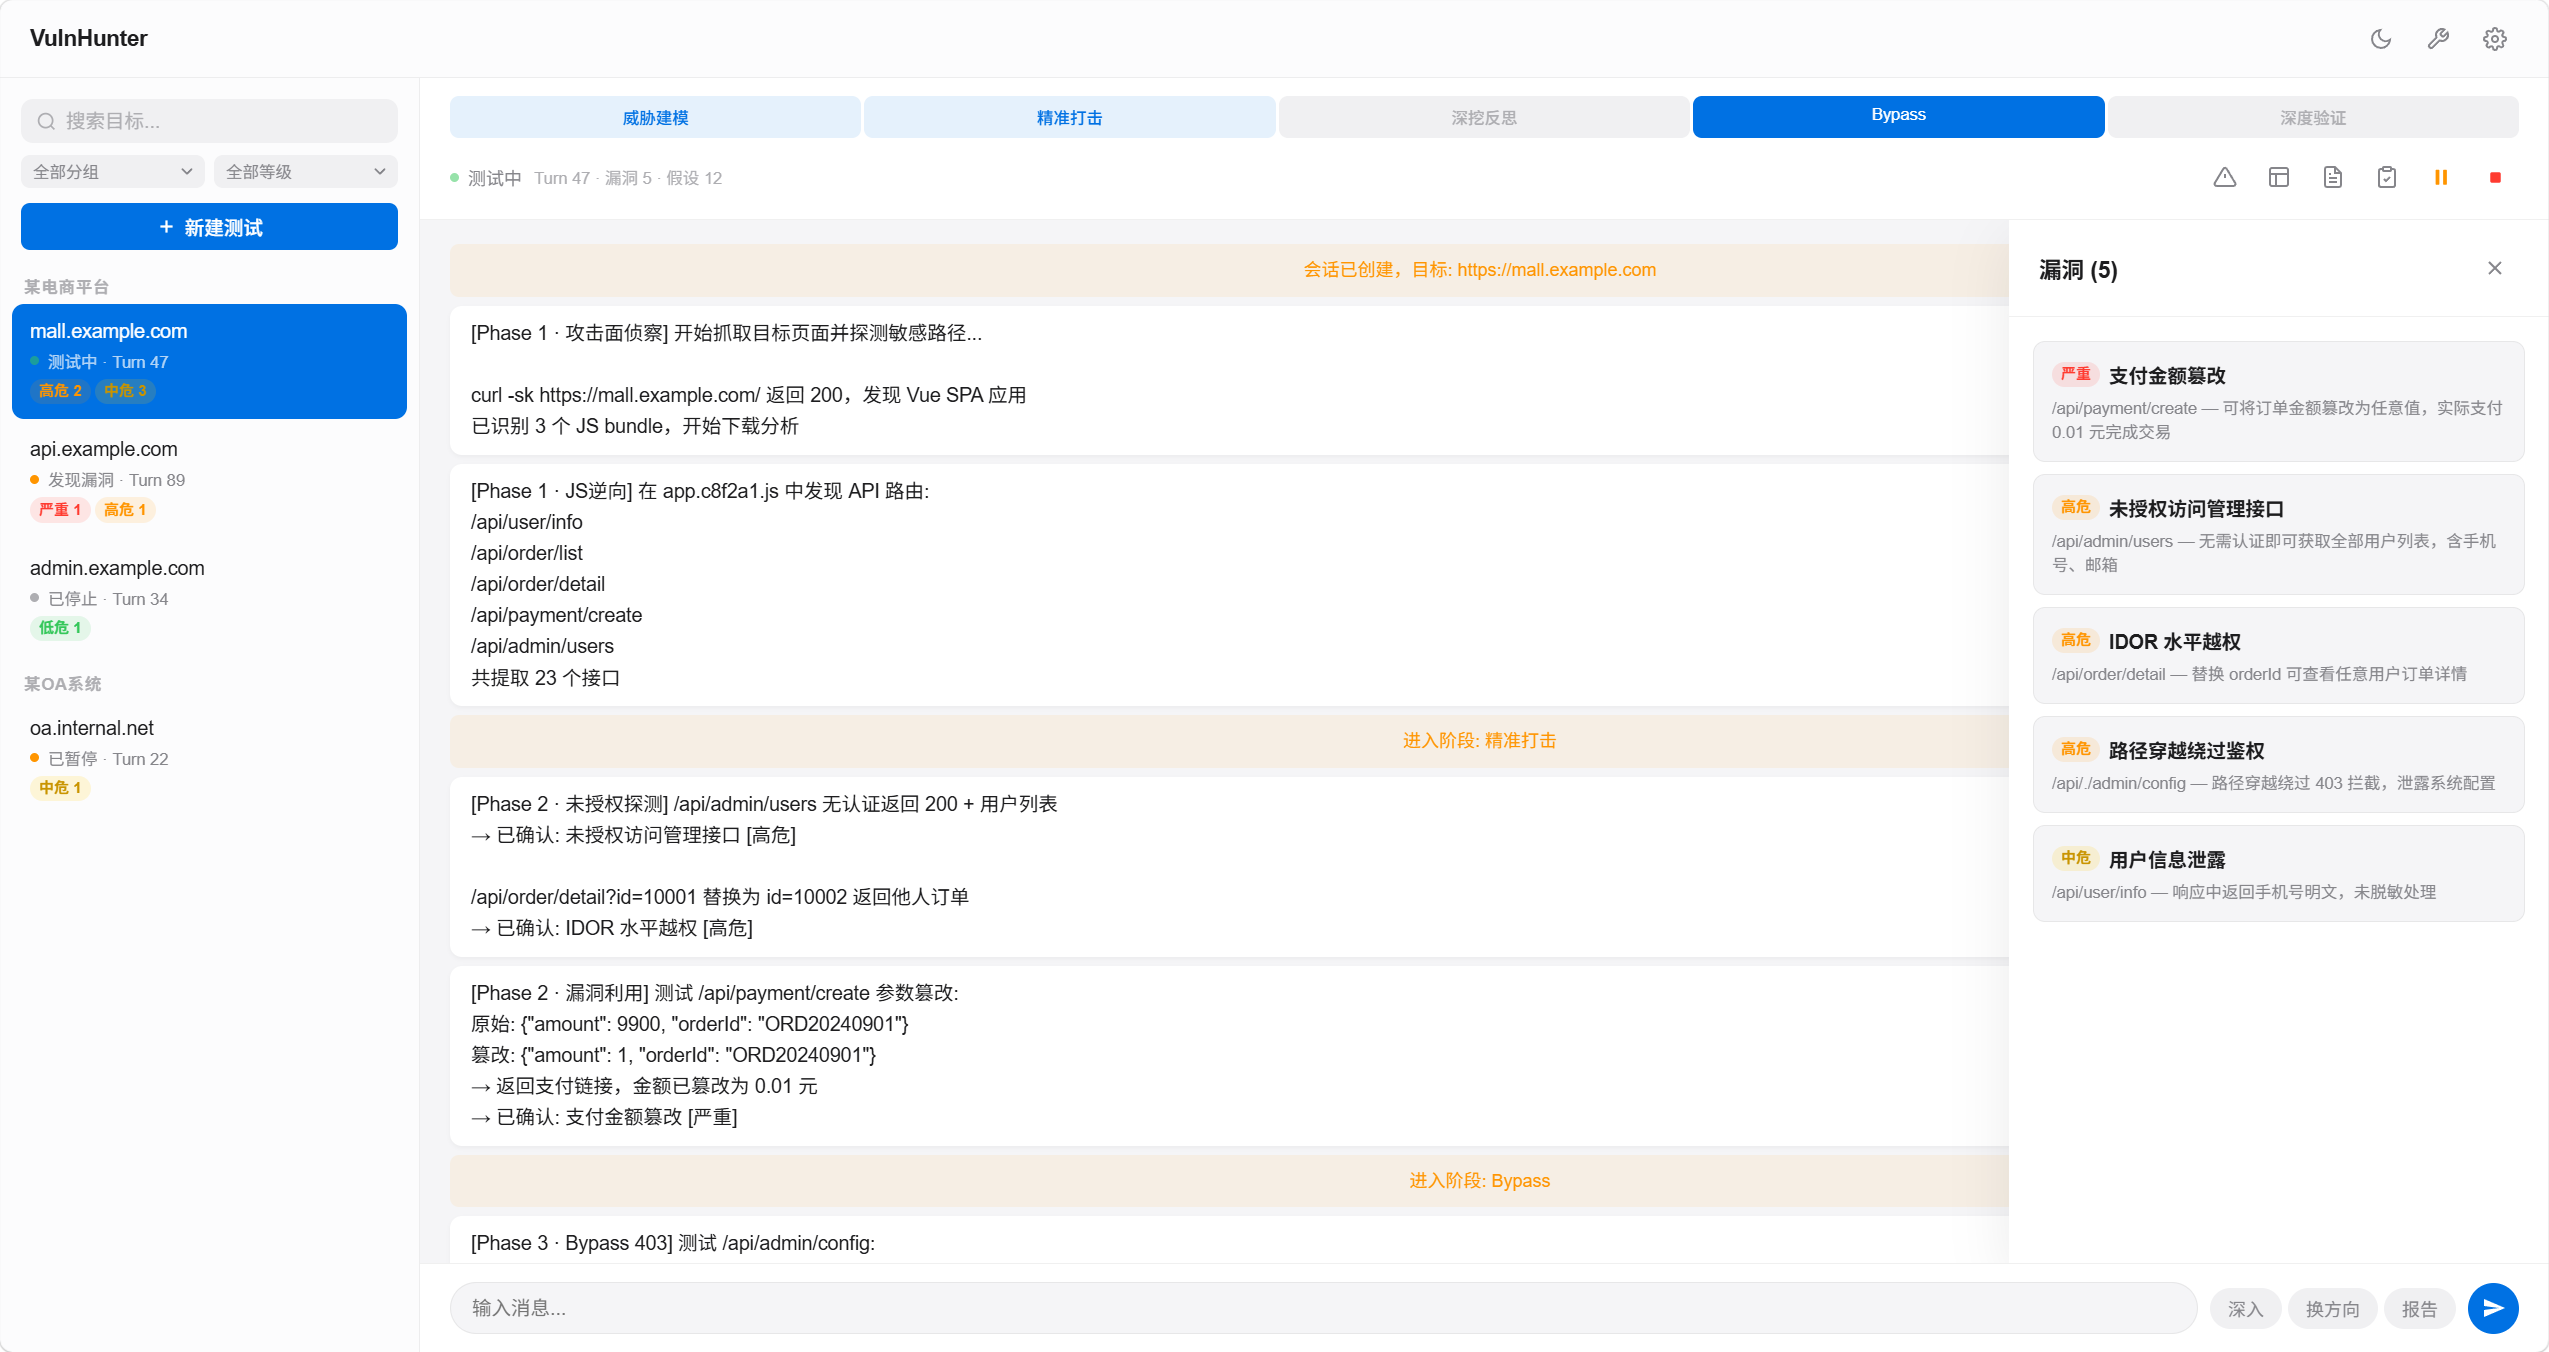](https://github.com/1nceSec/trocar/blob/master/Trocar.png) ## 核心特性 [](https://github.com/1nceSec/trocar#%E6%A0%B8%E5%BF%83%E7%89%B9%E6%80%A7) * **黑板架构** — 五分区持久化记忆(攻击面 / 已验证发现 / 待验证假设 / 利用原语 / 失败记录),避免重复探测 * **34 个漏洞知识库** — 覆盖 IDOR、SQLi、XSS、SSRF、RCE、JWT、GraphQL、WebSocket 等主流漏洞类型,特征匹配自动加载测试模块 * **思考强度** — 5 级可调(Low / Medium / High / XHigh / Max),控制模型推理深度和 token 消耗 * **验证铁律** — 所有漏洞发现必须有真实 curl 请求证据,模型自述「我认为」不算数 * **多视角轮转** — 6 个分析视角覆盖 4 个阶段,像一个专家团队系统化覆盖 * **自动收敛** — 连续 N 轮无新发现自动停止,不浪费 token * **浏览器引导** — 首次启动在浏览器填写 API Key,无需手动编辑配置文件 * **多模型支持** — Anthropic Claude / OpenAI / DeepSeek / 通义千问 / 智谱 GLM 及任何 OpenAI 兼容 API * **实时推送** — WebSocket 实时展示 AI 测试过程和工具执行结果 * **安全沙箱** — 内置危险命令拦截 + 文件写入路径限制 * **并发会话** — 同时测试多个目标 * **交接文档** — 一键生成会话交接文档(黑板状态+已确认漏洞+攻击面+失败记录),支持会话恢复 * **Docker 部署** — 一条命令启动 输入: https://target.com 阶段1: 威胁建模 视角: 攻击面侦察 → curl 抓页面、探测敏感路径、收集接口 视角: JS 逆向分析 → 下载 JS、搜索硬编码密钥/凭证 阶段2: 精准打击 视角: 未授权探测 → 逐个接口测试无认证访问 视角: 漏洞利用构造 → 对假设构造 PoC,用真实请求验证 阶段3: 绕过探索 视角: 绕过 403 → 路径截断、参数污染、UA 欺骗... 阶段4: 深度验证 视角: 深度验证 → 评估真实影响、扩大攻击面 连续 N 轮无新发现自动停止
xiaodi
2026年9月19日 15:56
5
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)