AI大模型
国内OpenClaw产品整理
AI编程插件和IDE开发
AI Skills导航资源网站
最全大模型安全TOP10
AI助力攻防演练打点案例
AI赋能自动化安全测试
Skill在Java代审中应用
一文带你搞明白MCP
28个AI帮你打渗透测试
Gandalf AI提示词注入靶场
CTF/PHP/Java代审Skil
OpenClaw攻防演练手册
AI洪流防守对抗新范式
AI代码审计实现自动出货
自动化越狱提示词的生成
WX小程序安全审计Skill
文言文绕过AI大模型限制
JS智能解密渗透测试框架
AI代码审计Agent项目
AI赋能安全领域优质盘点
五款AI开源扫描器指南
LLM大模型红队测试框架
AI渗透测试蜂群项目
Skill渗透评估与提升专家
Java代码审计Skills合集
AI大模型设备安全基线排查
AI Agent架构自动化工具
Agent架构自动渗透工具
Agent自主代码安全审计
Skill恶意代码渗透测试
500+Skills覆盖安全领域
渗透测试利器安全平台
Skills网络安全技能库
开源Claude Code实用神器
Skill供应链扫描神器
AI驱动后渗透综合平台
大模型攻防渗透测试靶场
.NET代码安全审计Skill
AI赋能安全领域网站汇总
大模型漏洞检查命令行
OWASP LLM安全靶场
JS逆向辅助AI渗透工具
AI提示词编码注入工具
云安全漏洞利用Skill
AI自主渗透测试系统
CTF Agent自动化解题
业务系统漏洞验证记录
最全817项网络安全skills
开源AI自主渗透测试工具
等保大模型测评Skill
AI驱动红队作战平台
大模型RAG的CTF知识库
13个Agent跑应急响应
Kimi提示词注入项目
AI红蓝对抗Skills集合
Java全链路代审利器
一站式AI红队测试平台
AI代码安全防护利器
Yakit与Claude全链路渗透
AI自动化渗透测试工具
AI自动化渗透架构登顶
SRC漏洞报告提交稿Skill
全网最全信息安全MCP汇总
网络安全技能库Skills
自动漏洞挖掘验证系统
智能体AI安全专家渗透
网上流传的6k挖洞skill
DeepSeek-V4.1安全工具
AI驱动自动渗透平台
逆向技能路由Skill包
小迪安全知识库
-
+
首页
AI驱动自动渗透平台
AI驱动自动渗透平台
# Trocar 项目地址:https://github.com/1nceSec/trocar [](https://github.com/1nceSec/trocar#trocar) **AI 驱动的自动化渗透测试平台** ## 这是什么? [](https://github.com/1nceSec/trocar#%E8%BF%99%E6%98%AF%E4%BB%80%E4%B9%88) Trocar 是一个 AI 自主渗透测试系统。给它一个 URL,它会自动完成 JS 分析、接口发现、漏洞利用和报告生成。 五阶段「外科手术」模式:**威胁建模 → 精准打击 → 深度反思 → 绕过探索 → 深度验证** [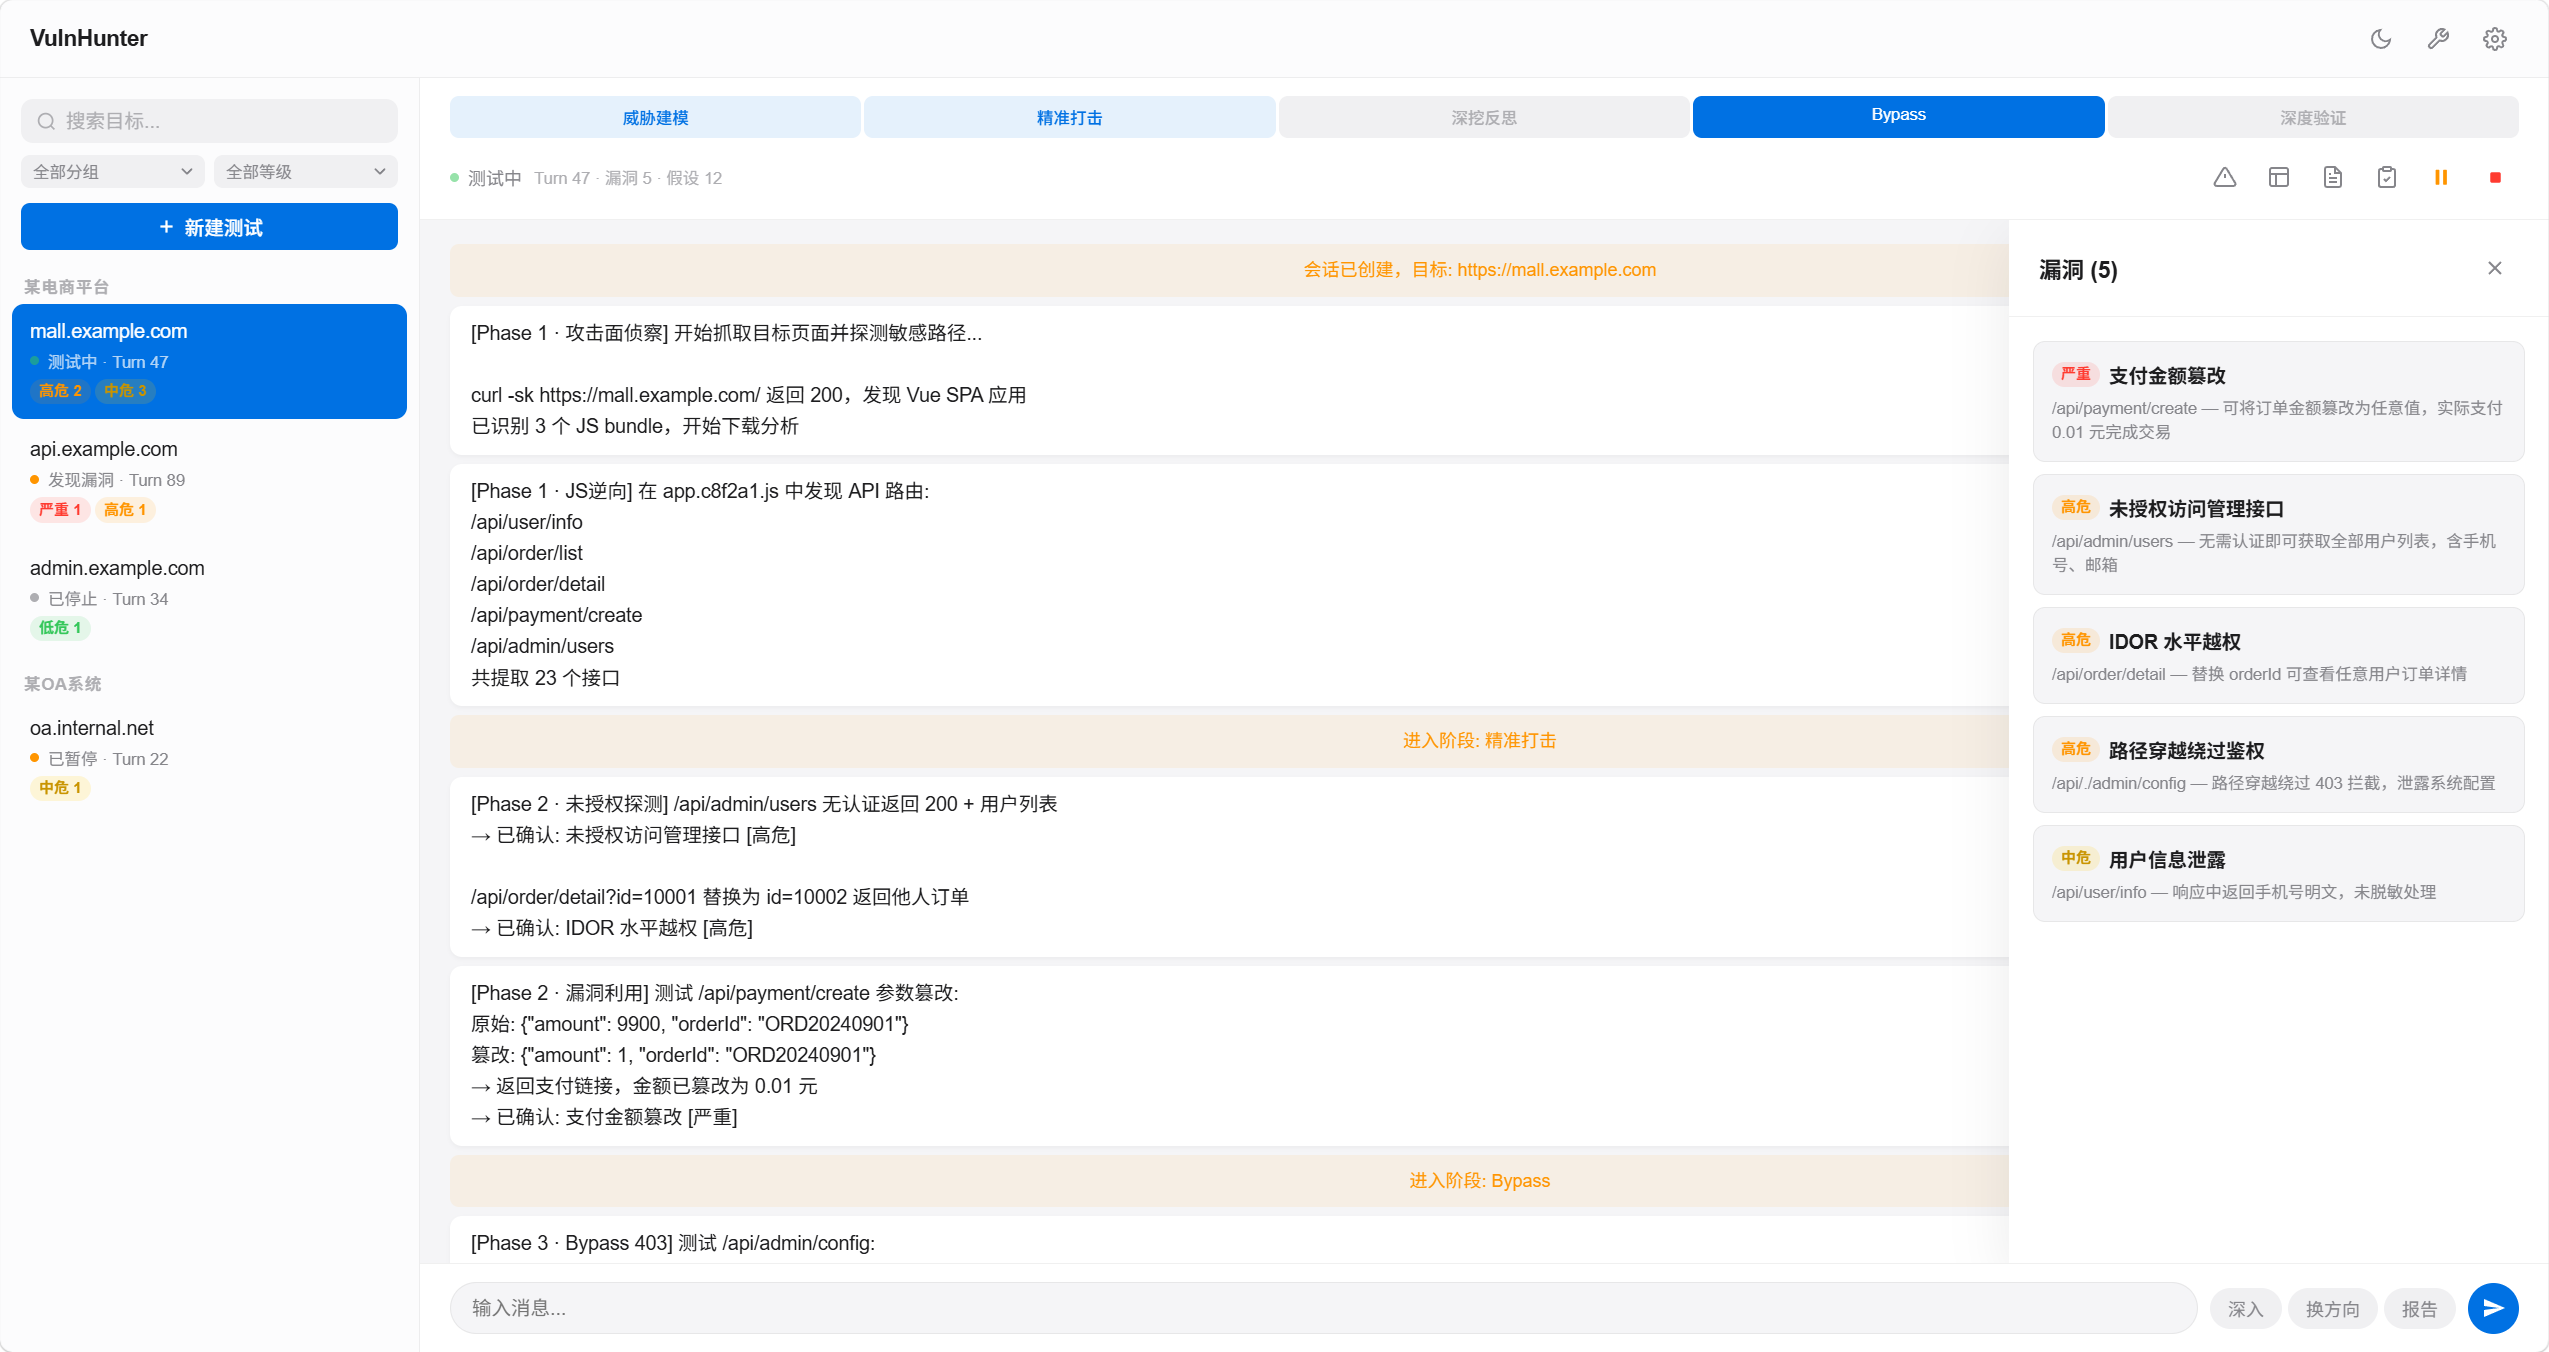](https://github.com/1nceSec/trocar/blob/master/Trocar.png) ## 核心特性 [](https://github.com/1nceSec/trocar#%E6%A0%B8%E5%BF%83%E7%89%B9%E6%80%A7) * **黑板架构** — 五分区持久化记忆(攻击面 / 已验证发现 / 待验证假设 / 利用原语 / 失败记录),避免重复探测 * **34 个漏洞知识库** — 覆盖 IDOR、SQLi、XSS、SSRF、RCE、JWT、GraphQL、WebSocket 等主流漏洞类型,特征匹配自动加载测试模块 * **思考强度** — 5 级可调(Low / Medium / High / XHigh / Max),控制模型推理深度和 token 消耗 * **验证铁律** — 所有漏洞发现必须有真实 curl 请求证据,模型自述「我认为」不算数 * **多视角轮转** — 6 个分析视角覆盖 4 个阶段,像一个专家团队系统化覆盖 * **自动收敛** — 连续 N 轮无新发现自动停止,不浪费 token * **浏览器引导** — 首次启动在浏览器填写 API Key,无需手动编辑配置文件 * **多模型支持** — Anthropic Claude / OpenAI / DeepSeek / 通义千问 / 智谱 GLM 及任何 OpenAI 兼容 API * **实时推送** — WebSocket 实时展示 AI 测试过程和工具执行结果 * **安全沙箱** — 内置危险命令拦截 + 文件写入路径限制 * **并发会话** — 同时测试多个目标 * **交接文档** — 一键生成会话交接文档(黑板状态+已确认漏洞+攻击面+失败记录),支持会话恢复 * **Docker 部署** — 一条命令启动 输入: https://target.com 阶段1: 威胁建模 视角: 攻击面侦察 → curl 抓页面、探测敏感路径、收集接口 视角: JS 逆向分析 → 下载 JS、搜索硬编码密钥/凭证 阶段2: 精准打击 视角: 未授权探测 → 逐个接口测试无认证访问 视角: 漏洞利用构造 → 对假设构造 PoC,用真实请求验证 阶段3: 绕过探索 视角: 绕过 403 → 路径截断、参数污染、UA 欺骗... 阶段4: 深度验证 视角: 深度验证 → 评估真实影响、扩大攻击面 连续 N 轮无新发现自动停止
xiaodi
2026年9月19日 15:56
18
0 条评论
转发
收藏文档
上一篇
下一篇
手机扫码
复制链接
手机扫一扫转发分享
复制链接
分享
链接
类型
密码
更新密码
有效期
Markdown文件
Word文件
PDF文档
PDF文档(打印)